Cette page s’adresse aux responsables de site et aux développeurs. Si vos formulaires de connexion, d’inscription ou de contact utilisent reCAPTCHA, chaque visite charge du code Google qui collecte des signaux sur vos visiteurs et dépose un cookie. Une alternative garde la protection contre le spam sans envoyer ces données à Google.
Trois raisons de vous y mettre maintenant.
- Le coût. reCAPTCHA fonctionne désormais dans Google Cloud. Le niveau gratuit couvre 10 000 évaluations par mois pour tous vos sites, puis les requêtes échouent jusqu’au mois suivant, sauf si vous activez la facturation. Déplacer une ancienne clé dans un projet Google Cloud exige aussi d’activer la facturation.
- Le consentement. La CNIL et un tribunal autrichien ont tous deux estimé que reCAPTCHA pouvait exiger le consentement des visiteurs. Il devrait alors attendre leur accord dans le bandeau cookies.
- Vos visiteurs. Les énigmes en images sont lentes et agaçantes. La plupart des outils ci-dessous n’en affichent jamais.
Comparatif Rapide
| Outil | Pour qui | Prix (octobre 2026) | Vie privée | Siège | Open source |
|---|---|---|---|---|---|
| ALTCHA | Aucun tiers dans la boucle | Widget gratuit, Cloud dès 47 €/mois, Sentinel dès 99 €/mois (hors TVA) | Sans cookies, preuve de travail, sur votre serveur | Tchéquie | Oui (cœur sous MIT) |
| Friendly Captcha | Un service géré dans l’UE | Gratuit en non commercial, Starter 9 €, Growth 39 €, Advanced 200 € par mois | Preuve de travail et signaux de risque, hébergement limité à l’UE en Advanced | Allemagne | SDK client seulement (MPL-2.0) |
| Cloudflare Turnstile | Gratuit quel que soit le trafic | Gratuit (20 widgets, vérifications illimitées) | Pas d’énigmes en images, signaux envoyés à Cloudflare | États-Unis | Non |
| hCaptcha | L’API la plus proche de reCAPTCHA | Gratuit, Pro 99 $/mois en paiement annuel | Énigmes en images sur l’offre gratuite | États-Unis | Non |
| mCaptcha | Tout open source et auto-hébergé | Gratuit | Preuve de travail sur votre serveur | Projet communautaire | Oui (AGPL-3.0) |
| Champ piège et limite de requêtes | Les petits sites | Gratuit | Rien ne quitte votre serveur | Votre serveur | Sans objet |
Lequel Convient à Votre Site ?
- Vous ne voulez aucun tiers. Prenez ALTCHA sur votre serveur, ou mCaptcha pour un projet perso.
- Vous voulez un service géré, hébergé dans l’UE. Prenez Friendly Captcha.
- Vous voulez du gratuit, vite, quel que soit le trafic. Prenez Cloudflare Turnstile.
- Votre plateforme n’accepte que du code de type reCAPTCHA. Utilisez le mode de compatibilité de Turnstile ou hCaptcha.
- Vous tenez un petit blog ou un seul formulaire de contact. Essayez d’abord un champ piège et une limite de requêtes.
- Vous gérez le site d’une administration. Regardez CaptchEtat, présenté plus bas.
Les Alternatives une par une
ALTCHA
ALTCHA est édité par BAU Software, en Tchéquie. Son cœur open source a deux parties, un widget JavaScript et des bibliothèques serveur qui créent et vérifient les énigmes. La plupart des visiteurs n’ont rien à cliquer. L’éditeur le présente comme accessible (WCAG) et conforme au RGPD.
- Choisissez-le parce que tout reste sur votre infrastructure, sans cookies, sans pistage et sans frais par requête.
- Ce qui peut bloquer, c’est qu’il faut un développeur pour la partie serveur, sauf avec ALTCHA Cloud, Sentinel ou l’extension WordPress. La preuve de travail ralentit les robots sans les identifier, alors ajoutez une limite de requêtes sur une page de connexion très sollicitée.
- Côté prix (octobre 2026), le widget open source est gratuit. ALTCHA Cloud coûte 47 € par mois pour 3 sites et Sentinel 99 € par mois avec l’offre Professional. L’extension WordPress a une offre gratuite pour la connexion, l’inscription et les commentaires, puis des offres payantes dès 18,90 € par mois. Les prix sont hors TVA, et le paiement annuel offre deux mois.
Friendly Captcha
Friendly Captcha est une entreprise allemande. Son widget fait résoudre en arrière-plan une petite énigme à l’appareil du visiteur et la combine à d’autres signaux de risque. Le visiteur n’a aucune image à identifier. Le service a des centres de données dans l’UE, aux États-Unis et en Asie.
- Choisissez-le parce que c’est un service géré par une entreprise européenne, et que son extension WordPress officielle couvre la plupart des extensions de formulaire courantes.
- Ce qui peut bloquer, ce sont les faibles volumes des petites offres, et l’hébergement limité à l’UE qui n’arrive qu’avec l’offre Advanced. Le service lui-même n’est pas open source, seul son SDK client l’est (MPL-2.0).
- Côté prix (octobre 2026), une offre gratuite couvre l’usage non commercial (1 domaine, 1 000 requêtes par mois). Starter coûte 9 € par mois (1 domaine, 1 000 requêtes), Growth 39 € par mois (5 domaines, 5 000 requêtes) et Advanced 200 € par mois (50 domaines, 50 000 requêtes). Les offres payantes ont 30 jours d’essai.
Cloudflare Turnstile
Turnstile est le remplaçant gratuit des CAPTCHA proposé par Cloudflare. Il n’affiche pas d’énigmes en images et propose trois modes. Managed décide s’il montre une case à cocher, Non-interactive ne demande jamais rien au visiteur, et Invisible cache complètement le widget. Vous pouvez l’utiliser sans aucun autre service Cloudflare.
- Choisissez-le parce qu’il est gratuit, avec des vérifications illimitées et jusqu’à 20 widgets par compte. Avec son mode de compatibilité, la plupart des formulaires en reCAPTCHA v2 basculent dès que vous changez le script, la clé du site et la vérification côté serveur.
- Ce qui peut bloquer, c’est que Cloudflare est une entreprise américaine, et que le mode de compatibilité s’arrête à reCAPTCHA v2. Son avenant de confidentialité liste l’adresse IP, l’empreinte TLS, l’agent utilisateur et la clé du site comme signaux collectés, utilisés pour détecter les robots chez vous et pour améliorer la détection de Cloudflare.
- Il ne coûte rien (octobre 2026) jusqu’à 20 widgets de 10 noms d’hôte chacun. Les offres Enterprise relèvent ces limites.
hCaptcha
hCaptcha est édité par Intuition Machines, une entreprise américaine. Il se dit compatible avec l’API de reCAPTCHA, ce qui en fait le remplacement le plus direct.
- Choisissez-le parce que vous changez surtout l’adresse du script, un nom de classe, les clés et l’adresse de vérification, et vos fonctions de rappel continuent de marcher.
- Ce qui peut bloquer, c’est que la plupart des visiteurs voient une énigme avec l’offre gratuite, de l’aveu même d’hCaptcha. Le mode passif, où moins de 0,1 % des vrais visiteurs en reçoivent une, demande Pro.
- Côté prix (octobre 2026), l’offre de base est gratuite. Pro coûte 99 $ par mois en paiement annuel ou 139 $ au mois pour 100 000 évaluations, puis 0,99 $ les 1 000. hCaptcha affiche ses prix en dollars.
mCaptcha
mCaptcha est un CAPTCHA open source (AGPL-3.0) à preuve de travail que vous hébergez vous-même, par exemple avec Docker. Le navigateur du visiteur résout une énigme, mCaptcha la vérifie et émet un jeton, et votre site contrôle ce jeton avant d’accepter le formulaire.
- Choisissez-le parce que tout est open source et auto-hébergé, sans aucune entreprise dans la boucle.
- Ce qui peut bloquer, c’est sa maturité. Il n’a pas encore de version stable, et son propre README le dit en chantier. Gardez-le pour un projet perso, pas pour la page de paiement de votre boutique.
CaptchEtat, pour les Sites Publics
En 2021, l’AIFE, l’agence informatique financière de l’État rattachée à Bercy, a renoncé à reCAPTCHA après l’examen de conformité au RGPD mené par la déléguée à la protection des données du ministère. Elle a développé son propre captcha, que l’État expose aujourd’hui sous le nom d’API CaptchEtat. Le visiteur recopie un texte déformé, un format plus pénible que les outils sans énigme ci-dessus.
- Qui peut l’utiliser. L’API est en accès restreint, avec des clés obtenues sur PISTE, la plateforme d’API de l’État. L’AIFE annonçait en 2021 vouloir l’ouvrir gratuitement à toutes les entités publiques. Rien n’indique qu’un site privé puisse l’obtenir.
- Pour qui. Une administration, une collectivité ou un établissement public qui veut un outil de l’État plutôt qu’un fournisseur extérieur. Un module Drupal existe pour les sites au Système de design de l’État (DSFR).
Champ Piège et Limite de Requêtes
Beaucoup de petits sites n’ont besoin d’aucun CAPTCHA. Ces mesures sont gratuites, n’envoient aucune donnée et ne demandent rien aux visiteurs.
- Un champ piège (honeypot) est un champ de formulaire caché que les humains ne voient jamais. Les robots simples remplissent tous les champs, donc rejetez tout envoi où il contient une valeur. Cachez-le en CSS et balisez-le pour que les lecteurs d’écran et les gestionnaires de mots de passe l’ignorent.
- Une limite de requêtes plafonne le nombre d’envois de formulaire ou de tentatives de connexion par adresse IP et par minute, dans votre serveur web, votre pare-feu ou votre application.
- Une confirmation par e-mail des inscriptions et des abonnements à la lettre d’information empêche les faux comptes de nuire.
- Un contrôle de durée rejette les formulaires envoyés une ou deux secondes après le chargement de la page.
N’ajoutez un CAPTCHA que si le spam passe encore.
reCAPTCHA, RGPD et Consentement
Cette partie touche au droit, et la réponse dépend de votre pays et de l’usage que votre site fait de reCAPTCHA. Servez-vous-en pour préparer la discussion avec la personne qui s’occupe des données personnelles chez vous, votre délégué à la protection des données (DPO) si vous en avez un.
- Google dit que son cookie est nécessaire. La FAQ de reCAPTCHA indique qu’il dépose un cookie « nécessaire »,
_GRECAPTCHA, pour son analyse de risque. Elle suggère aussi de charger reCAPTCHA depuis www.recaptcha.net pour éviter les autres cookies de google.com. - La CNIL tranche selon la finalité. Dans ses questions-réponses sur les cookies (question 17), elle dispense de consentement un CAPTCHA dont la seule finalité est de sécuriser le site ou un mécanisme d’authentification, au bénéfice des utilisateurs. Le consentement devient nécessaire si les données servent aussi à d’autres fins. La CNIL rappelle que certains fournisseurs réutilisent les données pour leur propre compte, et qu’il faut donc lire leurs conditions. Elle note enfin qu’un CAPTCHA soumis au consentement perd son intérêt, puisqu’il suffirait de refuser pour le contourner.
- La CNIL l’a appliqué au ministère de l’Intérieur. En 2022, selon Clubic, elle a estimé que le reCAPTCHA du formulaire de pré-plainte en ligne exigeait le consentement, notamment parce qu’il permettait aussi une analyse par Google.
- Un tribunal autrichien a exigé le consentement. En septembre 2024, le tribunal administratif fédéral autrichien a jugé que le site d’un parti politique aurait dû demander le consentement préalable avant de déposer le cookie de reCAPTCHA, parce que ce cookie n’était pas techniquement nécessaire.
Si beaucoup de vos visiteurs sont dans l’UE, les options les moins risquées gardent les données chez vous, comme ALTCHA, mCaptcha ou un champ piège. L’hébergement européen de Friendly Captcha est l’option gérée. Turnstile et hCaptcha envoient toujours des signaux de vos visiteurs à une entreprise américaine, alors passez-les aussi en revue avec votre référent données personnelles.
Comment Quitter reCAPTCHA
Repérer Tous les Endroits Où reCAPTCHA Tourne
- Listez les formulaires qui l’utilisent, comme la connexion, l’inscription, la réinitialisation du mot de passe, le contact, les commentaires et le paiement.
- Ouvrez une page avec un formulaire, affichez le code source et cherchez « recaptcha ». Recommencez sur une page sans formulaire, car certains thèmes et extensions le chargent partout.
- Notez quelle extension, quel réglage du thème ou quel bout de code l’ajoute.
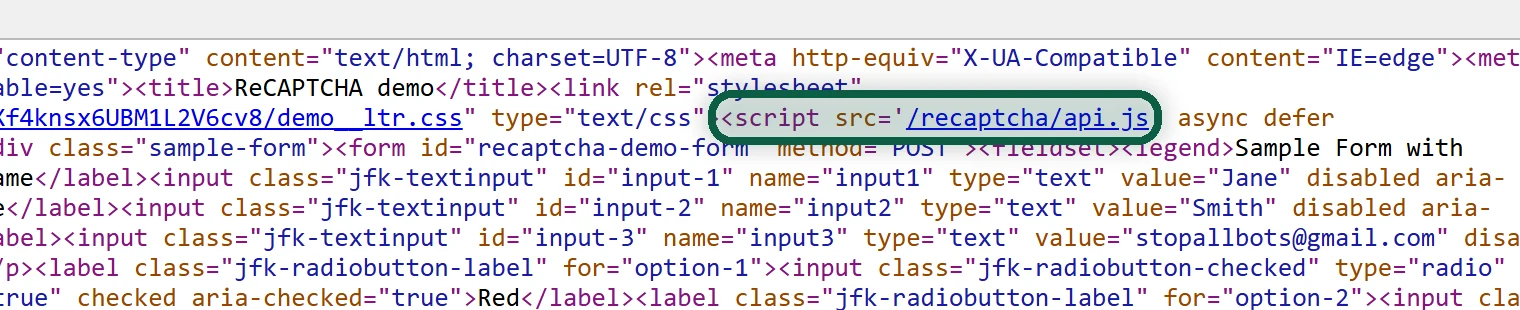
Sur WordPress
- Choisissez un outil que votre extension de formulaire prend en charge. Contact Form 7 intègre Turnstile, dans le menu Contact, page Intégration. L’extension officielle de Friendly Captcha couvre Contact Form 7, WPForms, Gravity Forms, Elementor Pro, WooCommerce et les formulaires de connexion, d’inscription et de commentaire de WordPress.
- Créez une clé de site et une clé secrète dans le tableau de bord du nouveau service, puis collez-les dans les réglages de l’extension. Dans Contact Form 7, utilisez le bouton de configuration de la section Turnstile.
- Testez chaque formulaire dans une fenêtre de navigation privée. Retirez ensuite les clés reCAPTCHA de votre extension de formulaire et désactivez toute extension reCAPTCHA.
Sur un Site ou une Appli sur Mesure
Le principe est le même pour tous les services. Vous changez le script, la clé de site du widget et la vérification côté serveur.
| Service | Sur la page | Sur votre serveur |
|---|---|---|
| Cloudflare Turnstile | Chargez https://challenges.cloudflare.com/turnstile/v0/api.js?compat=recaptcha et utilisez la clé de site Turnstile. Vos appels grecaptcha.render() et le champ g-recaptcha-response continuent de fonctionner. |
Envoyez le jeton à https://challenges.cloudflare.com/turnstile/v0/siteverify en requête POST. GET n’est pas accepté. |
| hCaptcha | Chargez https://js.hcaptcha.com/1/api.js et renommez la classe g-recaptcha en h-captcha. |
Lisez h-captcha-response et vérifiez-le sur https://api.hcaptcha.com/siteverify avec votre clé secrète hCaptcha. |
| ALTCHA | Ajoutez le script ALTCHA et un élément <altcha-widget> qui pointe vers votre adresse de création d’énigmes. |
Créez et vérifiez les énigmes avec une des bibliothèques serveur d’ALTCHA, ou avec Sentinel. |
Friendly Captcha a son propre SDK et sa propre API de vérification, et sa documentation détaille les deux.
- Créez le site dans le nouveau service et copiez sa clé de site et sa clé secrète.
- Modifiez le balisage du formulaire et le script comme indiqué ci-dessus, sur chaque formulaire de votre liste.
- Modifiez la vérification côté serveur, puis déployez sur un environnement de test.
- Envoyez chaque formulaire normalement, puis une fois sans le jeton. Le serveur doit refuser ce second envoi.
Sur les Créateurs de Sites et les Formulaires Hébergés
Sur les créateurs de sites et les services de formulaires hébergés, la plateforme choisit en général la protection contre les robots. Cherchez une option CAPTCHA dans ses réglages ou posez la question à son support. Si vous ne pouvez rien changer, déplacer vos formulaires vers un outil plus respectueux sera peut-être plus simple. Notre page alternatives à Google Forms en compare quelques-uns.
Faire le Ménage
- Cherchez à nouveau « recaptcha » et « gstatic » dans le code source de vos pages pour vérifier qu’il ne reste rien.
- Mettez à jour votre politique de confidentialité et votre bandeau cookies pour qu’ils nomment le nouveau service, ou retirez la ligne du CAPTCHA si vous utilisez désormais un champ piège.
- Supprimez les anciennes clés de site dans la console d’administration de reCAPTCHA ou dans la console Google Cloud. Si le projet Google Cloud ne contenait rien d’autre, voyez nos alternatives à Google Cloud pour le fermer.
- Surveillez le spam et les échecs de connexion pendant une ou deux semaines, et ajoutez une limite de requêtes ou durcissez les réglages du widget si besoin.
Votre site n’est qu’une partie de votre empreinte Google. Notre outil d’analyse gratuit lit des fichiers que vous téléchargez vous-même chez Google et montre ce qui dépend encore de votre compte. Rien n’est envoyé.
Ce Que Vous Perdez
Vous n’êtes pas obligé de tout changer d’un coup. Basculez d’abord vos formulaires de contact et de commentaire, et gardez reCAPTCHA sur une page de connexion sensible le temps de faire confiance au remplaçant.